
Podjetje raste. Ali mu vaš IT še sledi?

IT v vašem podjetju morda deluje povsem zadovoljivo, vendar lahko kljub temu povzroča skrite stroške, povečuje varnostna tveganja in omejuje nadaljnjo rast. Kako prepoznati, ali obstoječi način upravljanja IT še ustreza potrebam podjetja, in kateri model je najprimernejši za naslednjo fazo razvoja?
Nov sodelavec čaka na dostope do sistemov. Zaposleni izgubljajo čas z iskanjem dokumentov. Licence se podvajajo, odgovornost za posamezne sisteme pa je razdeljena med več izvajalcev. Ko se pojavi težava, vsi pokličejo istega informatika, ki je ravno odsoten. Zveni znano?
Takšni zapleti se pogosto zdijo le del vsakdanjega poslovanja, vendar lahko kažejo, da obstoječi način upravljanja IT ne sledi več potrebam podjetja. Še preden pride do večjega izpada ali varnostnega incidenta, se lahko začnejo kopičiti nepotrebni stroški, zaposleni izgubljajo produktivnost, vodstvo pa se pri uvajanju sprememb vse pogosteje srečuje z omejitvami obstoječih sistemov.
V začetni fazi razvoja je veliko stvari mogoče urediti sproti. Računalnik kupimo, ko ga potrebujemo, nov program uvedemo zaradi konkretnega projekta, za tehnično podporo pa poskrbi sodelavec, ki se najbolje spozna na tehnologijo. Z rastjo podjetja se tak pristop začne zapletati. Več zaposlenih, sistemov in lokacij pomeni tudi več dostopov, več podatkov, več varnostnih zahtev ter večjo odvisnost poslovanja od zanesljivega delovanja tehnologije.
Podjetje lahko svoj IT preraste, še preden se pojavijo večje težave. Zato je pomembno, da vodstvo ne razmišlja le o tem, kako hitro odpraviti posamezno napako, temveč tudi o tem, ali obstoječe IT-okolje še podpira poslovanje, načrte in ambicije podjetja.
Skriti stroški, ki jih ne pokaže mesečni račun
Koliko podjetje v resnici stane njegov IT? Odgovor ni razviden zgolj iz stroškov programske opreme, naprav in zunanje podpore. Del stroškov nastaja manj opazno: zaposleni izgubljajo čas zaradi nedelujočih sistemov, dokumente iščejo na različnih mestih, naloge čakajo na osebo z ustreznimi pooblastili, vodstvo pa mora namesto razvoja poslovanja reševati ponavljajoče se zaplete. Temu se pridružujejo neuporabljene licence, nujni nakupi in stroški odpravljanja težav, ki bi jih bilo mogoče ob ustreznem vzdrževanju preprečiti ali vsaj omejiti.
Humanfrog v svoji objavi Zakaj je vaš IT dražji, kot si mislite, in kako MSP takoj zniža stroške opozarja na pogost vzorec v malih in srednje velikih podjetjih: informacijsko okolje se skozi leta razvija postopoma, posamezne rešitve pa niso nujno načrtovane kot del usklajene celote. Težava ni nujno v tem, da bi bila katera od rešitev sama po sebi napačna. Nastane, ko podjetje izgubi pregled nad tem, kaj uporablja, kdo je za posamezen sistem odgovoren in kako so različni deli okolja povezani.
Za vodstvo je zato pomembno, da stroške IT presoja tudi skozi njihov vpliv na poslovanje. Koliko časa zaposleni porabijo za obvoze okoli tehničnih težav? Kako hitro se lahko novi sodelavec vključi v delo? Ali je mogoče stroške načrtovati ali se večji izdatki pojavljajo šele, ko nekaj odpove? In ali obstoječa infrastruktura omogoča širitev poslovanja brez nesorazmernega povečevanja stroškov in tveganj?
Dobro upravljan IT ni zgolj strošek ali tehnična podpora. Je eden od temeljev stabilnega poslovanja, saj zaposlenim omogoča učinkovitejše delo, vodstvu pa več predvidljivosti in prostora za razvoj, poudarja Domen Česnik, direktor podjetja Humanfrog.
Od gašenja težav do načrtnega upravljanja
Eden od odgovorov na vse kompleksnejše IT-okolje so upravljane IT-storitve, pri katerih podjetje dogovorjeni obseg upravljanja IT zaupa specializiranemu zunanjemu partnerju. V mednarodnem poslovnem okolju se za takšen model uporablja izraz Managed Service Provider (MSP). Bistvena razlika v primerjavi z reaktivnim pristopom je v načinu dela. Namesto da se podjetje odziva šele, ko težava že ovira zaposlene, se sistemi redno spremljajo, vzdržujejo in posodabljajo. Dostopi, naprave in licence se upravljajo bolj sistematično, odgovornosti pa so jasneje določene.
Pomemben del sodelovanja je dogovorjena raven storitev oziroma SLA (Service Level Agreement), ki določa obseg podpore, odgovornosti, odzivne čase in druge standarde izvajanja. Podjetje tako lažje razume, kaj lahko pričakuje od partnerja, kdo skrbi za posamezno področje in kako bo potekalo ukrepanje ob težavah. Takšen model lahko podjetju prinese dostop do širšega nabora strokovnega znanja, kontinuiteto podpore tudi ob odsotnosti posameznikov ter bolj predvidljivo načrtovanje stroškov. Zunanji partner lahko prevzame naloge, za katere podjetje samo nima dovolj kadrovskih ali strokovnih zmogljivosti, in pomaga prepoznati priložnosti za izboljšave. To ne pomeni, da je zunanje upravljanje vedno najboljša rešitev; izbira je odvisna od velikosti podjetja, zahtevnosti poslovnih procesov, obstoječih kadrovskih zmogljivosti in načrtov za prihodnost.
Trije modeli, tri različne potrebe
Podjetja lahko IT organizirajo na več načinov. Ključno je izbrati model, ki ustreza dejanskim potrebam, ne zgolj trenutni velikosti organizacije.
Lastna IT-ekipa je smiselna, kadar poslovanje zahteva tesno vsakodnevno sodelovanje med informatiko in drugimi oddelki ter ima podjetje dovolj dela in sredstev za ustrezne kadre. Prednost sta dobro poznavanje internih procesov in neposredna vpetost v poslovanje. Izziv pa je zagotoviti dovolj širok nabor znanja, ustrezno nadomeščanje in čas za razvoj, ne le za odpravljanje težav.
Zunanji IT-oddelek oziroma ponudnik upravljanih IT-storitev je lahko primernejša izbira za podjetja, ki nimajo lastne IT-ekipe ali potrebujejo širše strokovno znanje, kot ga lahko zagotovi en zaposleni. Zunanji partner prevzame dogovorjene naloge, od podpore uporabnikom do upravljanja infrastrukture in varnosti. Podjetje tako ni odvisno zgolj od razpoložljivosti enega človeka, obseg in stroški sodelovanja pa so določeni vnaprej.
Hibridni model oziroma soupravljanje IT (co-managed IT) združuje prednosti obeh pristopov. Interni skrbnik ali ekipa ohrani poznavanje procesov in svoje odgovornosti, zunanji partner pa zagotavlja specialistično znanje, pomoč pri zahtevnejših nalogah, dodatni nadzor in nadomeščanje. To je lahko primerna rešitev za podjetja, ki že imajo svojega informatika, vendar ga želijo razbremeniti operativnih nalog ali mu omogočiti, da se bolj posveti razvoju.
Pri izbiri modela je zato smiselno presoditi, katere naloge zahtevajo stalno prisotnost v podjetju, za katere je potrebno specializirano znanje in kje bi dodatna podpora najbolj razbremenila zaposlene. Cilj ni nujno zamenjati obstoječega načina dela, temveč zagotoviti, da IT ustrezno podpira poslovne potrebe in nadaljnjo rast.
Kako je to videti v praksi?
Konkreten primer je logistično podjetje ALFA SP, ki posluje v Sloveniji, Srbiji in na Hrvaškem. Z rastjo in širitvijo na več trgov se je pojavila potreba po poenotenju upravljanja opreme in dostopov, učinkovitejšem nadzoru ter zanesljivejšem strežniškem okolju.
Po študiji primera ALFA SP, objavljeni na spletni strani Humanfroga, podjetje zanj zagotavlja IT-podporo za 40 aktivnih uporabnikov na šestih lokacijah v treh državah. Sodelovanje vključuje upravljanje opreme in omrežij, gostovanje strežnikov ter podporo uporabnikom. Med izvedenimi ukrepi so bili selitev e-pošte in dokumentov v okolje Microsoft 365, ureditev dostopov, avtomatizirano varnostno kopiranje ter centraliziran nadzor nad sistemi in varnostnimi posodobitvami. Strežnike so preselili v oblačno okolje, opremo zaposlenih pa zamenjali in poenotili.
Kristijan Stamatović, izvršni direktor skupine ALFA SP, nam je o sodelovanju s Humanfrog povedal:
»S podjetjem Humanfrog sodelujemo že pet let. V našem poslu sta prilagodljivost in zanesljivost ključnega pomena, zato enako pričakujemo tudi od svojih partnerjev. Humanfrog razume naše potrebe in se jim zna prilagoditi, ne da bi pri tem sklepal kompromise pri kakovosti storitev. V njih smo našli partnerja, s katerim delimo enak pogled na poslovanje.«
Primer kaže, da rast podjetja ne zahteva zgolj dodatnih računalnikov in licenc. Ko poslovanje poteka na več lokacijah in trgih, postanejo pomembni enotna pravila, centraliziran pregled ter jasno določena odgovornost za delovanje sistemov. Zanesljivo IT-okolje tako ni le podpora vsakodnevnemu delu, temveč tudi eden od pogojev za učinkovito širitev poslovanja.
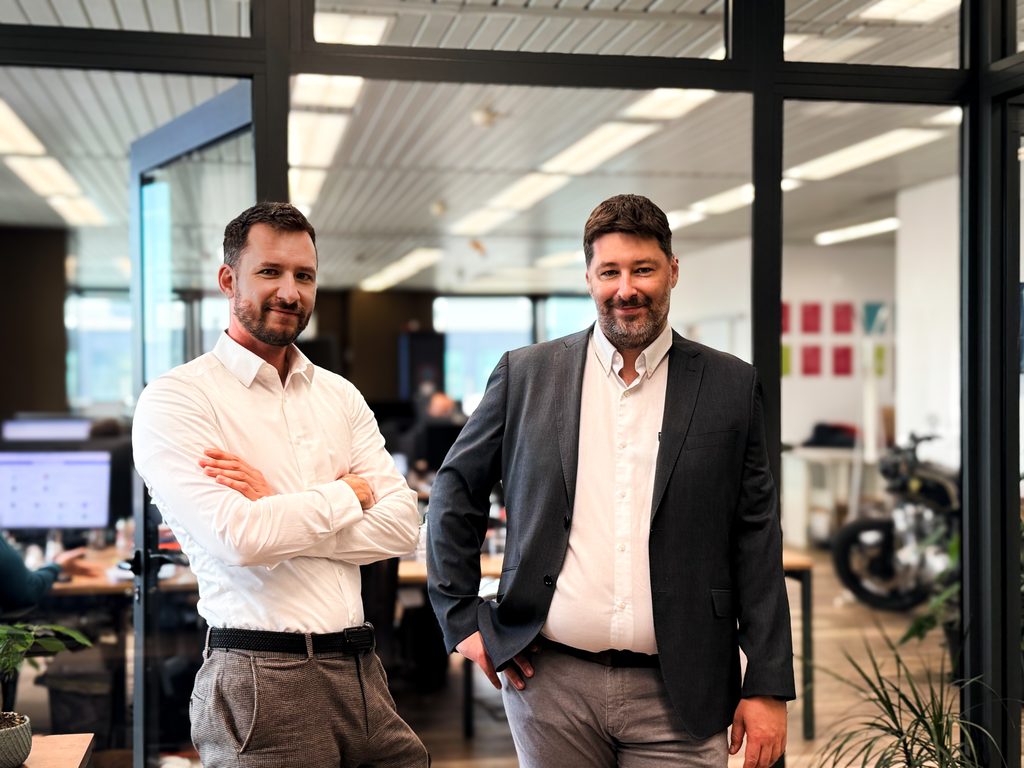
Aljaž Česnik in Domen Česnik
Varnost ni samo naloga informatika
Urejeno IT-okolje je pomembno tudi za obvladovanje poslovnih tveganj. Aktivni uporabniški računi nekdanjih zaposlenih, nepregledna administratorska pooblastila, deljenje gesel in nepreverjene varnostne kopije lahko povzročijo težave, katerih posledice presegajo tehnično področje. V objavi Digitalna varnost ni IT-tema. Je poslovna odgovornost Humanfrog opozarja, da se številna tveganja začnejo pri osnovnih organizacijskih pomanjkljivostih. Podjetje lahko uporablja sodobna varnostna orodja, vendar ta ne morejo nadomestiti jasnih pravil, odgovornosti in preglednega upravljanja dostopov.
Prav tako je pomembno preveriti, ali varnostne kopije omogočajo dejansko obnovitev podatkov, kako hitro bi se podjetje lahko odzvalo ob incidentu in kdo bi prevzel odgovornost za ukrepanje. Varnost mora slediti tudi načinu dela zaposlenih, saj dostop do e-pošte, dokumentov in poslovnih aplikacij prek brskalnika odpira dodatna vprašanja zaščite prijav in podatkov. Za vodstvo to pomeni, da varnosti ne more v celoti prepustiti informatiku ali zunanjemu izvajalcu. Partner lahko vzpostavi ustrezne tehnične in organizacijske ukrepe, podjetje pa mora poskrbeti za jasne interne postopke in odgovorno ravnanje zaposlenih.
Urejeni temelji omogočajo tudi premišljeno uvajanje novih tehnologij
Ko ima podjetje pregled nad sistemi, podatki in procesi, lažje presodi, katere nove tehnologije bi mu lahko prinesle poslovno korist. Med njimi je tudi umetna inteligenca, ki lahko pomaga pri ponavljajočih se opravilih, iskanju informacij in obdelavi dokumentov.
Toda uvedba novega orodja sama po sebi še ne zagotavlja boljših rezultatov. Pred tem je treba razumeti, kateri proces želimo izboljšati, katere podatke imamo na voljo in kako bomo izmerili učinek. Humanfrog pri svojem pristopu poudarja analizo procesov in preverjanje konkretnih primerov uporabe pred večjimi naložbami. Prav tu se namreč pokaže širša vloga IT-partnerja: podjetju pomaga presoditi, katere tehnološke spremembe so smiselne, kako jih varno vključiti v obstoječe okolje in kako z njimi podpreti poslovne cilje.
Prvi korak je pregled obstoječega IT-okolja
Za razmislek o spremembi ni treba čakati na večji izpad ali varnostni incident. Dovolj je, da se težave ponavljajo, da je podpora odvisna od enega človeka ali da vsako širitev poslovanja spremlja vprašanje, ali jo bodo obstoječi sistemi sploh zmogli podpreti.
Pregled IT-okolja lahko pomaga ugotoviti, kje nastajajo nepotrebni stroški, katere odgovornosti niso dovolj jasno določene in katera tveganja zahtevajo prednostno obravnavo, pojasnjuje Aljaž Česnik, izvršni direktor podjetja Humanfrog.
Hkrati lahko pokaže, katere obstoječe rešitve dobro delujejo in jih ni treba zamenjati ter kje obstajajo priložnosti za izboljšave. Na tej osnovi lahko podjetje pripravi načrt, ki upošteva njegove poslovne potrebe, proračun in tempo rasti.
Če podjetje raste, IT pa še vedno deluje po pravilih, vzpostavljenih pred leti, je morda pravi trenutek za strokovni pregled. Ne nujno zato, ker bi bilo treba vse zamenjati, temveč zato, da vodstvo dobi jasnejšo sliko o stanju, prepozna morebitna tveganja in ugotovi, katere spremembe bi prinesle največ koristi.
Humanfrog se pri tem postavlja v vlogo IT-partnerja, ki razume poslovne potrebe podjetja in pomaga tehnologijo prilagajati njegovemu razvoju. Pogovor se lahko začne s preprostim vprašanjem: ali obstoječi IT še podpira naše načrte ali nas že omejuje?
Če želite preveriti, kako dobro je vaše IT-okolje pripravljeno na naslednjo fazo rasti, navežite stik s Humanfrogom. Skupaj lahko pregledate obstoječe stanje, prepoznate priložnosti za izboljšave in določite prednostne korake za bolj urejeno, varno in predvidljivo IT-podporo.